

国税庁から電子メールで「督促状」や「差押え予告」が直接送られてくることは、法律および運用の事実として存在しません。
確定申告で納付税額が0円であったなら未納の税金自体が発生しておらず、今回届いたメールは公的機関を装った第三者からの送信であると客観的に判断できます。
文面にあるリンクや添付ファイルをむやみに開かず、落ち着いて削除すれば金銭的な実害を受ける心配はありません。
- 届いたメールが国税庁からの正式な連絡ではない客観的な根拠
- メールアドレスを変更した直後にもかかわらず不審なメールが届く技術的な仕組み
- メールを開いてしまった場合の具体的な安全確認手順と二次被害の防ぎ方
国税庁から「督促状送付前の最終通知」というメールが届いた場合の真相
突然パソコンやスマートフォンに「督促状送付前の最終通知」というメールが届き、驚かれた方も多いはずです。
まずは現状の事実関係を整理し、公的な手続きのルールと照らし合わせてみましょう。
読者からのご相談
確定申告で納付税額は0円だったはずなのに、『差押えの最終通知』というメールが届きました。
最近アドレスを変えたばかりなのに届いた理由も分からず、怖くて仕事も手につかない状態です…
国税庁が電子メールで「督促状」や「差押え予告」を送らない客観的事実
国税庁は公式ホームページにおいて、電子メールやSMSを使って納税の督促や差押えの予告を行うことは一切ないと明確に公表しています。
公式の注意喚起でも、国税の未納を理由に電子メールで金銭の支払いを要求したり、口座情報を入力させたりする運用は存在しないと説明されています。
税務署からの正規の連絡であるかのように見せかけたメールは、すべて外部の不審な送信者から送られたものと判断して差し支えありません。
国税通則法第37条の規定|督促状は原則として「書面送達」が必要
届いたメールの本文には「国税通則法第37条の規定に基づき」という専門用語が記載されています。
法律の条文を持ち出されると本物の公的文書のように感じられますが、実際の法律上の手続きとは大きく食い違っています。
国税通則法第37条第1項において、税金の督促は「必要な事項を記載した書面(督促状)を発して行わなければならない」と厳格に定められています。
税務署が督促状を送達する際は納税者の住所地への書面送付(郵送)または直接の交付が必要であり、電子メールの本文をもって督促状の送達とする法的根拠は存在しません。
法律の条文を引用して受け手を慌てさせようとする文面そのものが、相手を混乱させるために作られた不自然な構造です。
確定申告の納付税額が0円の場合に督促が発生しない仕組み
確定申告を行い、株式の損益通算や各種控除によって納税額が0円だった場合、税務署との間で納付すべき債務は存在しません。
税務署の管理システムにおいて納付すべき税額がゼロとして処理されている以上、滞納処分や督促の処理が動き出すこと自体があり得ない状態です。
自身で正しく申告を済ませて納付額が0円であった事実があるなら、未納を理由とする督促が届く根拠そのものが成り立ちません。
本物のe-Taxが通知を発行する際の「正規の連絡ルール」
国税電子申告・納税システム(e-Tax)を利用している場合、税務署からのお知らせメールが届くこと自体はあります。
ただし、正規のe-Taxから届く案内メールには、明確な運用ルールが存在します。
正規のメールの件名は「税務署からのお知らせ【メッセージボックス等送信用】」などのように手続き名が淡々と記載される形式であり、「【至急】」や「最終通知」といった危機感を煽る文言が入ることはありません。
さらに、正規の案内メール本文には「未納額」「振込先」「差押えの予告」などの具体的な個人情報は一切書かれていません。
「メッセージボックスに新しいお知らせが届きましたので、ログインしてご確認ください」という簡潔な通知のみが送られる仕様になっています。
メール本文の中に未納の期日や法的な処分を書き連ねている時点で、正規のシステム仕様とは異なっています。
| 比較項目 | 国税庁・e-Taxの正規の手続き | 今回届いた不審なメール |
|---|---|---|
| 督促の手段 | 原則として郵送(書面送達) | 電子メールの本文 |
| 件名の特徴 | 「税務署からのお知らせ」など定型 | 「【至急】督促状送付前の最終通知」と危機感を煽る |
| メール本文の内容 | 詳細は書かず、ログインのみを案内 | 未納、差押え、国税通則法第37条などを具体的に記載 |
| 支払い・確認の誘導 | ブラウザから正規ページへログイン | 本文内のリンクや不審なアプリダウンロードへ誘導 |
| 添付ファイル | ファイルの添付は一切行わない | 「.ucs」などの不審なファイルが添付されている |
受信メールのどこが不自然か?客観的事実から見る5つの検証ポイント
届いたメールを落ち着いて観察すると、機械的な処理や偽装の痕跡がいくつも見つかります。
実際の受信データから確認できる5つの不自然な点を具体的に整理しました。
検証記録(受信データの確認結果)
届いたメールの原文データを調査したところ、送信者の表示名が逆順に並び替えられていました。
さらに、本文のテキストには見た目では判別しにくい特殊な空白文字が大量に挿入されており、通常の公的機関からの案内文とは明らかに異なる技術的特徴が確認できました。
送信元表示名「xaT- e庁 税国」の逆順配置と偽装手口
メールの差出人欄を見ると、「xaT- e庁 税国」という非常に奇妙な文字の並びになっています。
これは本来「国税庁 e-Tax」と表示させたかった文字列を、逆順に配置している状態です。
メール受信ソフトの迷惑メールフィルターは、「国税庁」や「e-Tax」という単語が含まれているメールを重点的に監視しています。
送信者はフィルターの自動判別をかいくぐるために、文字列の並び順をあえて反転させるなどの小細工を行っています。
行政機関が自らの組織名を逆順に設定してメールを送信することなど、常識的に考えてあり得ません。
送信ドメイン「@typed.xypsx.com」と国税庁正規ドメインの違い
差出人のメールアドレスを確認すると、末尾のドメイン部分が「@typed.xypsx.com」となっています。
国税庁やe-Taxから送信される正規メールのドメインは、日本政府の公的機関であることを示す「nta.go.jp」や「mail.e-tax.nta.go.jp」のように、必ず末尾が「nta.go.jp」で終わる文字列です。
政府機関が民間の無名ドメインや、海外で取得された無関係なドメインを使って公的な連絡を送ることはありません。
送信元アドレスのドメインを確認するだけでも、公的機関とは無関係の第三者が送ったメールであることが明確に分かります。
本文に含まれる多数の不自然な空白と検知回避の手口
メール本文をよく見ると、「至急」「督促状送付前」のように、文字と文字の間に細かな空白や不自然な改行が入っています。
この文章をテキスト解析ツールで確認すると、文字と文字の間に「ゼロ幅スペース」と呼ばれる目に見えない特殊な文字コードが埋め込まれています。
人間の目には普通の文章として読めますが、迷惑メールを遮断する機械のフィルターからはバラバラの無意味な文字列として認識されます。
警備システムの目を盗むためだけに作られた細工であり、公的機関が作成する公文書には絶対に存在しない特徴です。
添付ファイル「uLG0oQ.ucs(24バイト)」に潜むリスク
今回のメールには、「uLG0oQ.ucs」というわずか24バイトの小さなファイルが添付されています。
「.ucs」という拡張子は、文字コードの定義ファイルや一部のシステム設定で使われる特殊な形式です。
容量が極端に小さいことから、このファイル自体が直接プログラムを実行するわけではなく、開いた端末を外部の危険なサーバーへ誘導するための仕掛けである可能性が考えられます。
あるいは、メール受信ソフトに安全なファイルだと誤認させるためのダミーファイルとして配置されていることもあります。
そもそも国税庁やe-Taxはメールにファイルを添付して送る運用自体を行っていません。
どのようなファイル形式であれ、添付がある時点で正規の連絡ではないと判断できます。
「Android版 e-Taxアプリ」ダウンロード誘導が危険とされる理由
メールの末尾には、「Android版 e-Tax アプリをダウンロード」という案内が記載されています。
ここから外部のリンクへ誘導し、公式のアプリストア(Google Playなど)を経由せずに直接プログラムファイル(APKファイル)を保存させようとする手口が確認されています。
公式ストアの審査を通っていないファイルをスマートフォンにインストールしてしまうと、端末内の情報を盗み取られたり、勝手に不正な通信を行われたりする危険があります。
国税庁の正規アプリを利用する場合は、必ず端末内の公式アプリストアから直接検索して入手するのが正規の導入方法です。
メール内のリンクからアプリを直接保存させるような誘導には、非常に大きなリスクが伴います。
| 該当箇所 | メールの記載内容 | 客観的な事実・検証結果 |
|---|---|---|
| 差出人名 | xaT- e庁 税国 | フィルター回避を目的に「国税庁 e-Tax」を逆順にした不自然な表記 |
| 送信アドレス | e-Tax-Noreply@typed.xypsx.com | 国税庁の正規ドメイン(nta.go.jp)とは無関係な民間ドメイン |
| 本文テキスト | 【至急】督促状送付前... | 文字の間にゼロ幅文字コードを挿入し、自動検知を逃れる工作 |
| 添付ファイル | uLG0oQ.ucs(24バイト) | 行政機関の案内としては使われない特殊な拡張子のファイル |
| アプリ案内 | 外部リンクからの直接保存誘導 | 不正なプログラム(野良アプリ)を導入させる危険な導線 |
「メアドを変えたばかりなのに、なぜ届いた?」漏洩の不安を検証
メールアドレスを変更して迷惑メールが来なくなっていた方ほど、「なぜ新しいアドレスが知られてしまったのか」と強い不安を感じるはずです。
どこかから個人情報が盗まれたのか、それとも別の要因があるのか、技術的な背景を紐解いてみましょう。
サイバー攻撃による個人情報漏洩の可能性はあるのか?
昨今、企業のサーバーへの不正アクセスや個人情報流出のニュースが多く報じられています。
そのため、自身が新しく登録したショッピングサイトや金融機関からアドレスが漏れたのではないかと疑ってしまうのは当然の心理です。
もちろん、特定のサービスからの流出リスクを完全にゼロと断定することはできません。
しかし、今回のような不審メールが届いたからといって、直ちにあなたの重要な個人情報がどこかから抜き取られたと決めつける必要はありません。
機械的にアドレスを生成して一斉送信する「辞書攻撃」の実態
迷惑メールの送信者は、実在するアドレスの一覧を持っていなくても、プログラムを使って大量のメールを送信することができます。
一般的な英単語や人名、数字などを機械的に組み合わせる「辞書攻撃(ディクショナリ攻撃)」や、文字をランダムに総当たりで生成する手法が存在します。
プログラムを使って実在しそうなアドレスを何億通りも自動生成し、無差別に一斉送信しているのが実態です。
新しく作ったメールアドレスが短めの単語であったり、一般的なアルファベットの組み合わせであった場合、偶然その自動生成の網に引っかかってしまうことがあります。
誰かがあなたのアドレスを特定して狙い撃ちしたのではなく、機械がばら撒いた大量の矢の1本が偶然届いてしまっただけ、というケースが非常に多いのが実情です。
過去に利用したサービスからの流出リスクと確認方法
もしメールアドレスの流出が気になる場合は、自身がそのアドレスをどこに登録したかを振り返ってみることが大切です。
新しく変更したアドレスを、信頼性の低いアンケートサイトや懸賞サイト、海外の不審なサービスなどに登録していないでしょうか。
公的な流出事例に自身のアドレスが含まれているかどうかを確認できる安全なWebサービスも存在しますが、普段使っているパスワードを使い回していない限り、過度に怯える必要はありません。
パスワードを強固なものに設定し、二段階認証を有効にしておくことが最も現実的な自衛策となります。
返信や配信停止リンクの操作が「アドレスの生存確認」になるリスク
届いたメールの末尾に「配信の停止は、e-Taxの利用者情報画面から行えます」といった記述が見られます。
また、怒りに任せて「間違って届いています」「二度と送らないでください」と返信したくなることもあるかもしれません。
しかし、送信元へ返信したり、文面にある「配信停止」ボタンを押したりする行為は絶対に避けてください。
送信者側は、機械的に生成したアドレスのうち「どれが実際に使われているアドレスか」を確かめようとしています。
返信をしたり配信停止の操作をしたりすると、「このアドレスには生きた人間がいて、メールを読んでいる」という事実を相手に教えてしまう結果になります。
その結果、かえって迷惑メールの配信量が増えてしまう原因になりかねません。
メールが届いた直後に「絶対にやってはいけない」4つの行動
不審なメールを受け取った際、慌てて行動を起こすと状況を悪化させてしまうことがあります。
安全を守るために、避けるべき4つの行動を心に留めておいてください。
記載されたリンクや「アプリダウンロード」をタップ・実行しない
本文中に青文字で表示されているリンクや、「ダウンロード」と書かれたボタンには絶対に触れてはいけません。
リンク先には本物のe-Taxそっくりに作られた偽のログイン画面が用意されていることが多く、IDやパスワードを盗み取る罠が仕掛けられています。
スマートフォンで誤って画面をタップしてしまわないよう、指を離して慎重に画面を操作してください。
添付ファイル(.ucs等)を開封・プレビューしない
メールに添付されているファイルをダブルクリックしたり、プレビュー機能で開いたりしてはいけません。
ファイルを実行することで、パソコンやスマートフォンの内部に不審な通信を行うプログラムが組み込まれる危険性があります。
安全性が確認できない添付ファイルは、触らずにそのまま放置するのが鉄則です。
記載された送信元アドレスへ抗議や確認の返信をしない
「未納はありません」「人違いです」といった内容であっても、送信元へのメール返信は一切行ってはいけません。
前述のとおり、返信を行うこと自体が相手にとって「貴重なカモのリスト」に登録される合図となってしまいます。
送信元の表示アドレス自体も偽装されている場合が多く、抗議の言葉を投げかけても何の意味も持ちません。
慌てて最寄りの税務署へ電話をかけ続けることのデメリット
「今すぐ確認しなければ」とパニックになり、税務署へ電話をかけようとする方もいらっしゃいます。
しかし、このメールが公的機関からの正式な連絡ではないことが分かっている以上、税務署に連絡を取る必要はありません。
確定申告の時期や不審メールのばら撒きが発生している時期は、税務署の電話窓口が非常に混雑しています。
本来の行政手続きで窓口を必要としている方の妨げにもなり、何より自身の大切な時間を無駄に消費してしまいます。
自身の納税状況が不安な場合でも、電話ではなく安全な正規のログイン手順を使ってWeb上で確認するのが最も確実です。
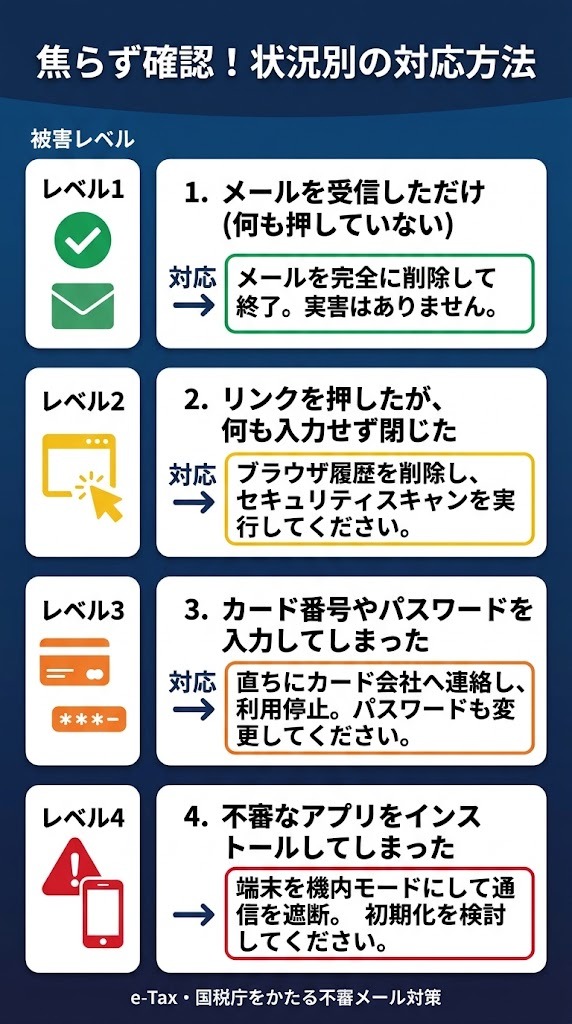
今すぐ行うべき安全な対処法と状況別の確認手順
では、手元にメールが残っている場合、具体的にどのように処理すればよいのでしょうか。
現在の状況に合わせた現実的な対処手順を整理しました。
【基本対応】メールをゴミ箱へ移動し完全に削除する
リンクも開いておらず、添付ファイルにも触れていないのであれば、やるべきことは非常にシンプルです。
該当のメールをメールソフトの「ゴミ箱」へ移動させ、さらに「ゴミ箱を空にする」を実行して完全に消去してください。
メールが存在していた事実そのものを消してしまえば、それ以上の実害が生じることは一切ありません。
これ以上の対応は不要であり、安心して日常の作業に戻ってください。
【念のための確認】ブラウザの公式ブックマークからe-Taxメッセージボックスを確認する手順
「納付額0円で申告したはずだが、どうしても未納がないか自分の目で確かめておきたい」という方もいるはずです。
その場合は、届いたメールの文面からアクセスするのではなく、必ず自身の手で正規ルートを開いてください。
事前に登録してあるブラウザのブックマーク(お気に入り)を使うか、検索サイトで「e-Tax」と検索して最上位に表示される公式サイトへ移動します。
公式サイトのトップページから正規の「メッセージボックス」へログインし、未納に関する通知が届いていないことを確認してください。
正規のシステム上に督促の通知が届いていなければ、あなたの税務処理に何の問題もないことが完全に証明されます。
【もしリンクを押した場合】ブラウザ履歴の消去とセキュリティアプリによるスキャン
もし誤ってメール内のリンクを開いてしまった場合は、慌てずにブラウザの画面を閉じてください。
開いた先の画面で個人情報やパスワードを入力していなければ、それだけで重大な被害に直結する可能性は低いです。
念のため、ブラウザの閲覧履歴とキャッシュ(一時ファイル)を削除しておきましょう。
その後、端末に導入されている正規のウイルス対策ソフトやセキュリティアプリを使って、端末全体の安全スキャンを実行してください。
【個人情報を入力してしまった場合】クレジットカード会社への連絡と利用停止
偽の画面にクレジットカード番号や暗証番号、個人情報を入力して送信してしまった場合は、緊急の対応が必要です。
直ちに該当のクレジットカード会社の紛失・盗難受付窓口へ電話をかけ、カードの利用停止と再発行の手続きを行ってください。
カード会社に事情を説明することで、不正な請求が発生した際にも補償の対象となる可能性が高まります。
また、e-Taxのログインパスワードを入力してしまった場合は、正規のサイトから速やかにパスワードの変更を行ってください。
【不審なアプリをインストールした場合】端末の機内モード設定と初期化の検討
メールの案内からAndroid向けの不審なアプリを保存し、インストールしてしまった場合は重大な危険があります。
まずはスマートフォンを「機内モード」に設定するかWi-Fiを切断し、外部とのデータ通信を完全に遮断してください。
設定画面のアプリ一覧から該当の不審なアプリを探し、アンインストール(削除)を試みます。
もしアプリが削除できない場合や、画面の挙動がおかしい場合は、端末を初期状態(工場出荷時の状態)へリセットすることを強く推奨します。
【現在の状況】
今後の迷惑メールを減らすための実用的な予防策
一度このようなメールを受け取ると、「また似たようなメールが届くのではないか」とうんざりしてしまうものです。
日常のストレスを少しでも減らすために、効果的な予防策を取り入れておきましょう。
主要メールサービス(Gmail、Yahoo!、各社キャリア)の迷惑メールフィルター強化
お使いのメールサービスが提供している迷惑メール判定機能を、今一度見直してみる価値があります。
GmailやYahoo!メールなどの大手サービスでは、迷惑メールフィルターの基準を「標準」から「高」に変更できる機能が備わっています。
また、届いた不審メールを単に削除するだけでなく、「迷惑メールとして報告」ボタンを押すことも有効です。
利用者が報告を行うことでメールサーバーの学習機能が働き、同じような手口のメールが自動的に迷惑トレイへ振り分けられるようになります。
送信元ドメイン「.xypsx.com」など不審なドメインの一括拒否設定
メールソフトの設定画面から、特定のドメインを含むメールを受信拒否リストに登録しておくのも一つの手段です。
今回使われていた「.xypsx.com」のような、明らかに業務や私生活で関わることのない不審なドメインを拒否指定しておきます。
ただし、送信者は頻繁にドメインを使い捨てるため、ドメイン拒否だけに頼るのではなく、本文の特徴に応じたフィルター設定を組み合わせるのが賢明です。
行政・金融機関用と日常連絡用のメールアドレスの分離管理
今後の自衛策として最も効果的なのが、用途に応じたメールアドレスの使い分けです。
税務署(e-Tax)や銀行、証券会社などの重要機関に登録する専用アドレスと、日常の通販やWebサービスに登録するアドレスを明確に分けておきます。
重要機関用のアドレスをネット上の公開場所や日常のやり取りで使わないようにすれば、辞書攻撃以外の経路でアドレスが知られるリスクを大幅に下げることができます。
万が一日常用のアドレスに迷惑メールが届くようになっても、重要機関専用のアドレスが無事であれば、今回のような不安に惑わされることもなくなります。
公的機関(フィッシング対策協議会等)への情報提供手順
余力がある場合は、受け取った不審メールの情報を専門機関へ提供することも社会的な対策につながります。
フィッシング対策協議会や警察庁のサイバー犯罪相談窓口では、最新の詐欺メールに関する情報提供を受け付けています。
メールの本文やヘッダー情報を指定の窓口へ転送することで、注意喚起の迅速化や悪質なサイトの閉鎖要請に役立てられます。
無理に行う必要はありませんが、再発防止に向けた客観的な協力手段として知っておいて損はありません。
国税庁・e-Taxを装う不審メールに関するよくある質問(FAQ)
読者の方から寄せられることの多い疑問について、事実に基づいた回答をまとめました。
確定申告の還付金や未納がある場合、税務署はどうやって連絡してきますか?
申告内容に不備があったり確認事項がある場合、税務署からは原則として「書面の郵送」または用件確認のための「電話」で連絡が入ります。
電子メールで納税を指示することは一切ありませんし、電話口で特定の口座を指定して直接現金の振込を指示することも絶対にありません。
メールで金銭に関わる直接的な指示が届いた時点で、正規の連絡ではないと判断できます。
パソコンでメールをプレビューしただけでウイルスに感染することはありますか?
一般的なメールソフトの初期設定において、メールの一覧で件名や本文をプレビュー表示しただけでウイルスに感染する可能性は極めて低いです。
現代の主要なOSやメールソフトは、メールを開いただけで勝手に外部の不正プログラムが動作しないよう保護されています。
文中のリンクや添付ファイルを開いていなければ、ウイルス感染の心配はまずありません。
ただし、メールソフトの設定で「画像の自動読み込み」が有効になっていると、メールを開いただけで送信者に開封が伝わってしまう場合があります。
念のため、画像の自動表示設定をオフにしておくか、プレビューせずにそのまま削除するのが最も安全です。
「配信の停止はこちら」という案内から配信停止手続きをしても良いですか?
絶対に配信停止の手続きをしてはいけません。
不審なメールに記載されている「配信停止」リンクは、正規の配信システムではなく、受信者の反応を確かめるための罠であることが大半です。
リンクを踏むことで「このメールアドレスは現在も持ち主が利用している」という事実が送信者に伝わり、かえって迷惑メールが増える結果を招きます。
触らずに無視して削除するのが最も安全な選択です。
家族のスマホにも同じメールが届きましたが、同じ対策で大丈夫ですか?
スマートフォンに届いた場合でも、対処の基本原則はまったく同じです。
リンクや添付ファイルを開かず、メールやメッセージをそのまま削除してください。
特にスマートフォンの場合は、画面をスクロールする際に誤って指でリンクをタップしてしまいがちですので、慎重にゴミ箱へ移動させるよう伝えてあげてください。
まとめ&困ったときの相談案内
突然届いた「督促状」や「差押え」の文字に驚かれたかもしれませんが、事実を一つずつ確認していけば恐れる必要は何一つありません。
過度な不安に振り回されることなく、冷静に状況を整理して対処しましょう。
今回の検証の総括|過度なパニックにならず事実に基づいて対処する
今回のメールについて、確認しておくべき重要な事実は以下の3点です。
- 国税庁が電子メールで督促状を送ったり差押えを予告したりする運用は存在しない
- 確定申告で納付税額が0円であったなら、そもそも未納の事実は発生していない
- メアドを変えたばかりでも、機械的な一斉送信(辞書攻撃)によって偶然届くことがある
相手の目的は、受取人を恐怖や焦りでパニックに陥れ、冷静な判断力を奪った状態で偽のリンクを開かせることです。
仕組みと手口さえ理解してしまえば、ただの不審な迷惑メールに過ぎません。
届いたメールの安全確認チェックリスト
最後に、手元のメールを処理する際の確認チェックリストを掲載します。
落ち着いて対応が完了しているか、一つずつ確認してみてください。
| 確認項目 | チェック | 安全のための基準 |
|---|---|---|
| リンクの未タップ | [ ] | メール本文内のリンクや青文字部分を一切押していないか |
| 添付ファイルの放置 | [ ] | 「.ucs」などの添付ファイルを保存・実行していないか |
| 返信の未送信 | [ ] | 送信元アドレスに対して返信や抗議のメールを送っていないか |
| 配信停止の無視 | [ ] | 文末の「配信停止」ボタンや案内をクリックしていないか |
| メールの完全消去 | [ ] | メールをゴミ箱へ移動し、さらにゴミ箱から完全に削除したか |
| 正規ルートでの確認 | [ ] | 不安な場合、メールからではなく公式ブックマークからe-Taxを確認したか |
ももからのLINE個別相談のご案内
「差押え」や「最終通知」という重々しい言葉を画面で見ると、身に覚えがないと分かっていても心臓がドキリとするものです。
今回検証したメールのように、送信者名を逆順に偽装したり、特殊な文字コードを混ぜて機械のフィルターをすり抜ける手口は年々巧妙になっています。
「画面のリンクをうっかり押してしまったかもしれない」
「添付ファイルに触れてしまった気がして、夜も不安で眠れない」
このような状況で一人で抱え込んで悩んでいるなら、LINEから状況をお知らせください。
手元にあるメールの文面や画面の様子を見せていただければ、第三者の視点から客観的な事実を確認し、今取るべき現実的な対応を落ち着いて整理してお伝えします。